Головне за 30 секунд
- Зловмисники маскують небезпечні інструкції під перевірку «Я не робот».
- Підробка може з’явитися навіть на справжньому, але зламаному сайті.
- Справжня CAPTCHA не просить запускати файли, відкривати Terminal, PowerShell або вікно «Виконати».
- Якщо ви вже виконали команду, від’єднайте пристрій від мережі та зверніться до фахівця.
Що таке CAPTCHA?
CAPTCHA допомагає сайту відрізнити звичайного відвідувача від автоматизованої програми. Cloudflare Turnstile може показати прапорець, коротку перевірку або взагалі спрацювати непомітно. У будь-якому разі нормальна перевірка відбувається всередині браузера: вона не вимагає відкривати системні інструменти, копіювати команди чи встановлювати програму.
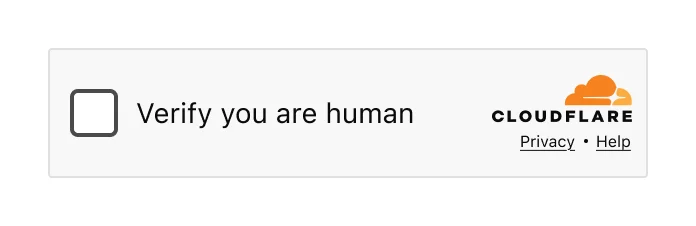
На зображенні вище — офіційний приклад Turnstile з блогу Cloudflare. Вигляд може змінюватися залежно від сайту, мови та режиму перевірки. Тому орієнтуйтеся не лише на логотип чи колір, а насамперед на те, яких дій від вас вимагають.
Що відбувається під час ClickFix?
ClickFix — це соціальна інженерія: замість автоматичного зараження сторінка переконує людину самостійно запустити небезпечну дію. Типовий сценарій має чотири етапи:
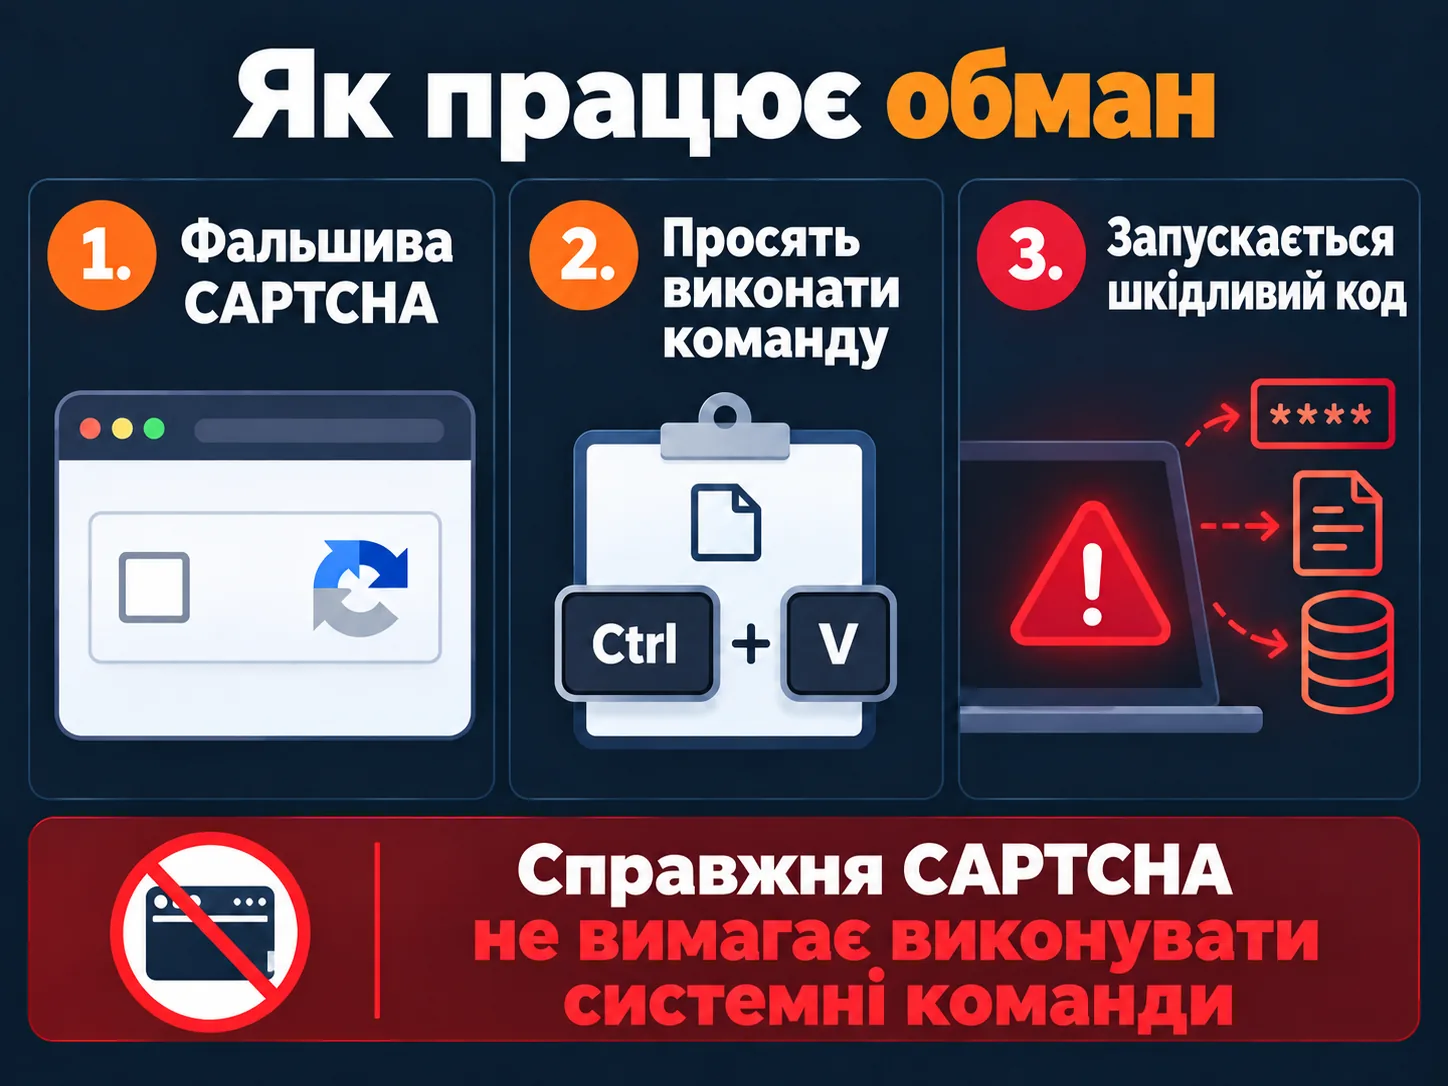
- Користувач відкриває сайт, іноді цілком справжній, але вже скомпрометований.
- Поверх сторінки з’являється фальшива перевірка Cloudflare або інша «технічна проблема».
- Сторінка пропонує скопіювати текст, відкрити PowerShell, Terminal, вікно Windows Run або запустити завантажений файл.
- Лише після виконання цієї інструкції команда може завантажити й запустити шкідливе програмне забезпечення.
Важлива відмінність: натискання на підроблений прапорець може скопіювати текст у буфер обміну, але браузер не запускає PowerShell чи Terminal сам. Небезпечною є наступна дія — коли користувач вставляє та виконує команду або запускає файл.
Що підтвердив CERT-UA
30 вересня 2026 року CERT-UA оприлюднив повідомлення про діяльність UAC-0277. Упродовж вересня фахівці виявили понад 100 скомпрометованих вебсайтів, до яких додали шкідливий JavaScript. Відібраним відвідувачам показували підроблену сторінку Cloudflare й пропонували виконати команду. Після цього з віддаленого сервера завантажувався MSI-пакет, пов’язаний зі шкідливим програмним забезпеченням LUNEXSTEALER.
Цифра «понад 100» стосується знайдених зламаних сайтів, а не підтвердженої кількості заражених людей. CERT-UA також описує вибіркове показування приманки користувачам Windows і кілька варіантів інсталятора. У цій статті ми навмисно не наводимо працездатні команди, адреси серверів чи інші деталі, які можна було б використати для зараження.
Як розпізнати підробку?
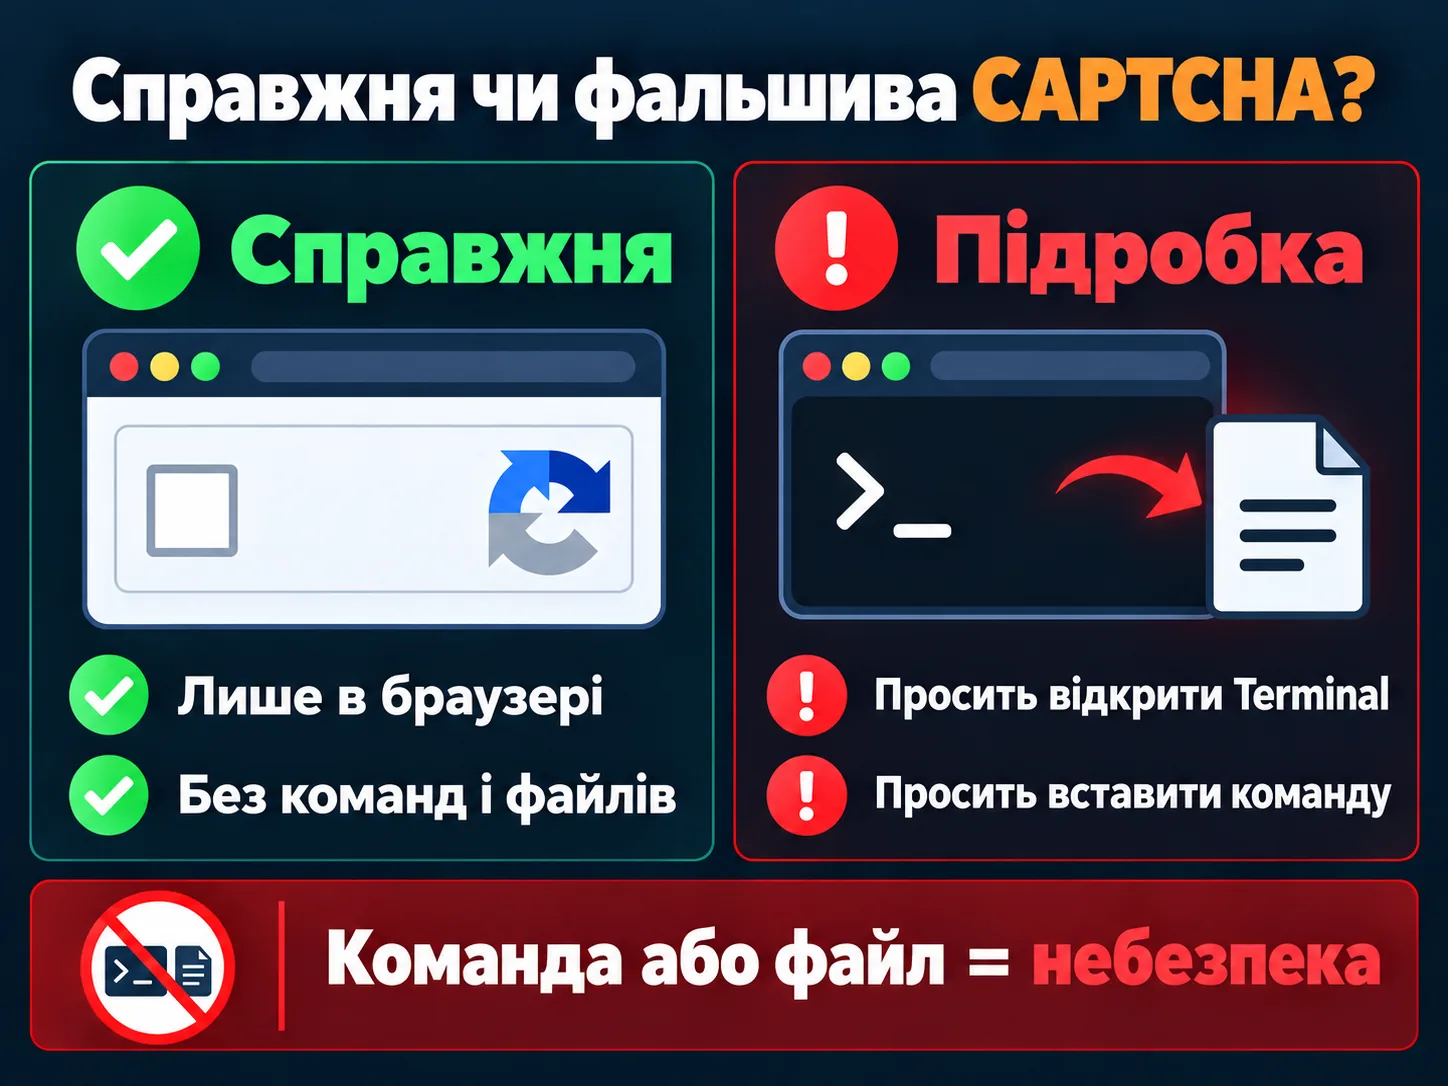
- Залишайтеся у браузері. Справжня CAPTCHA не переводить перевірку в системні програми.
- Не відкривайте Terminal, PowerShell або Windows Run. Такі вимоги є надійним сигналом підробки.
- Не вставляйте команди й не запускайте файли. Закрийте сторінку, якщо вона пропонує MSI, APK, сценарій або інше завантаження.
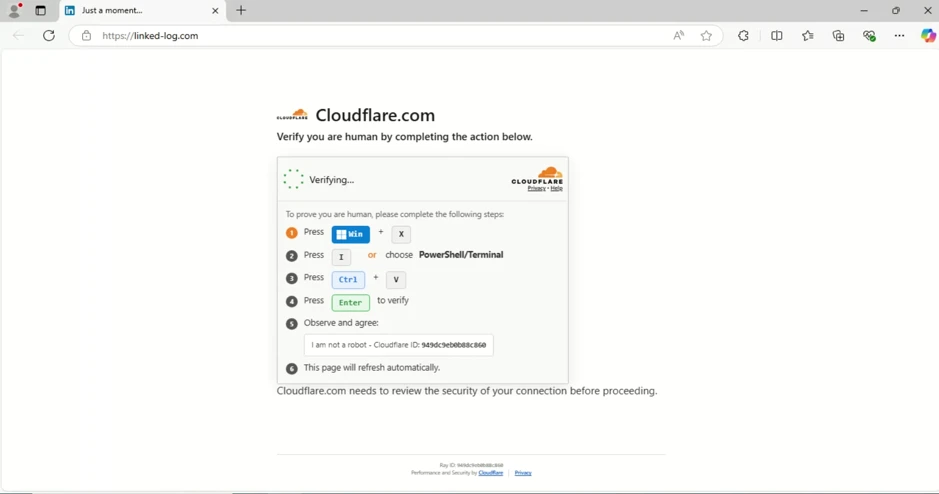
Це документальний приклад із дослідження Microsoft Security: підробка імітує Cloudflare, але показує інструкції для Windows Terminal. Схожий логотип або акуратний дизайн нічого не доводить. HTTPS і правильна адреса теж не гарантують безпеки, адже зловмисники можуть додати шкідливий код до вже зламаного легітимного сайту.
Кого це стосується?
Конкретна кампанія CERT-UA з LUNEXSTEALER була спрямована на Windows: приманка використовувала системні команди та MSI-пакети. Це не означає, що та сама програма однаково працює всюди. Зловмисники адаптують ClickFix і фішинг під платформу:
- Windows: PowerShell, Windows Run, командний рядок, MSI та інші виконувані файли.
- macOS: Terminal і сторонні сценарії; Microsoft окремо описував кампанії, що маскували команди під «виправлення».
- Linux та Ubuntu: Terminal, Bash, завантажені сценарії або пакети з неперевірених джерел.
- Android: фішингові сторінки, шкідливі APK і вимоги надати небезпечні дозволи.
- iPhone та iPad: викрадення облікових даних, фішинг і встановлення небезпечних профілів керування.
Як захиститися: п’ять правил
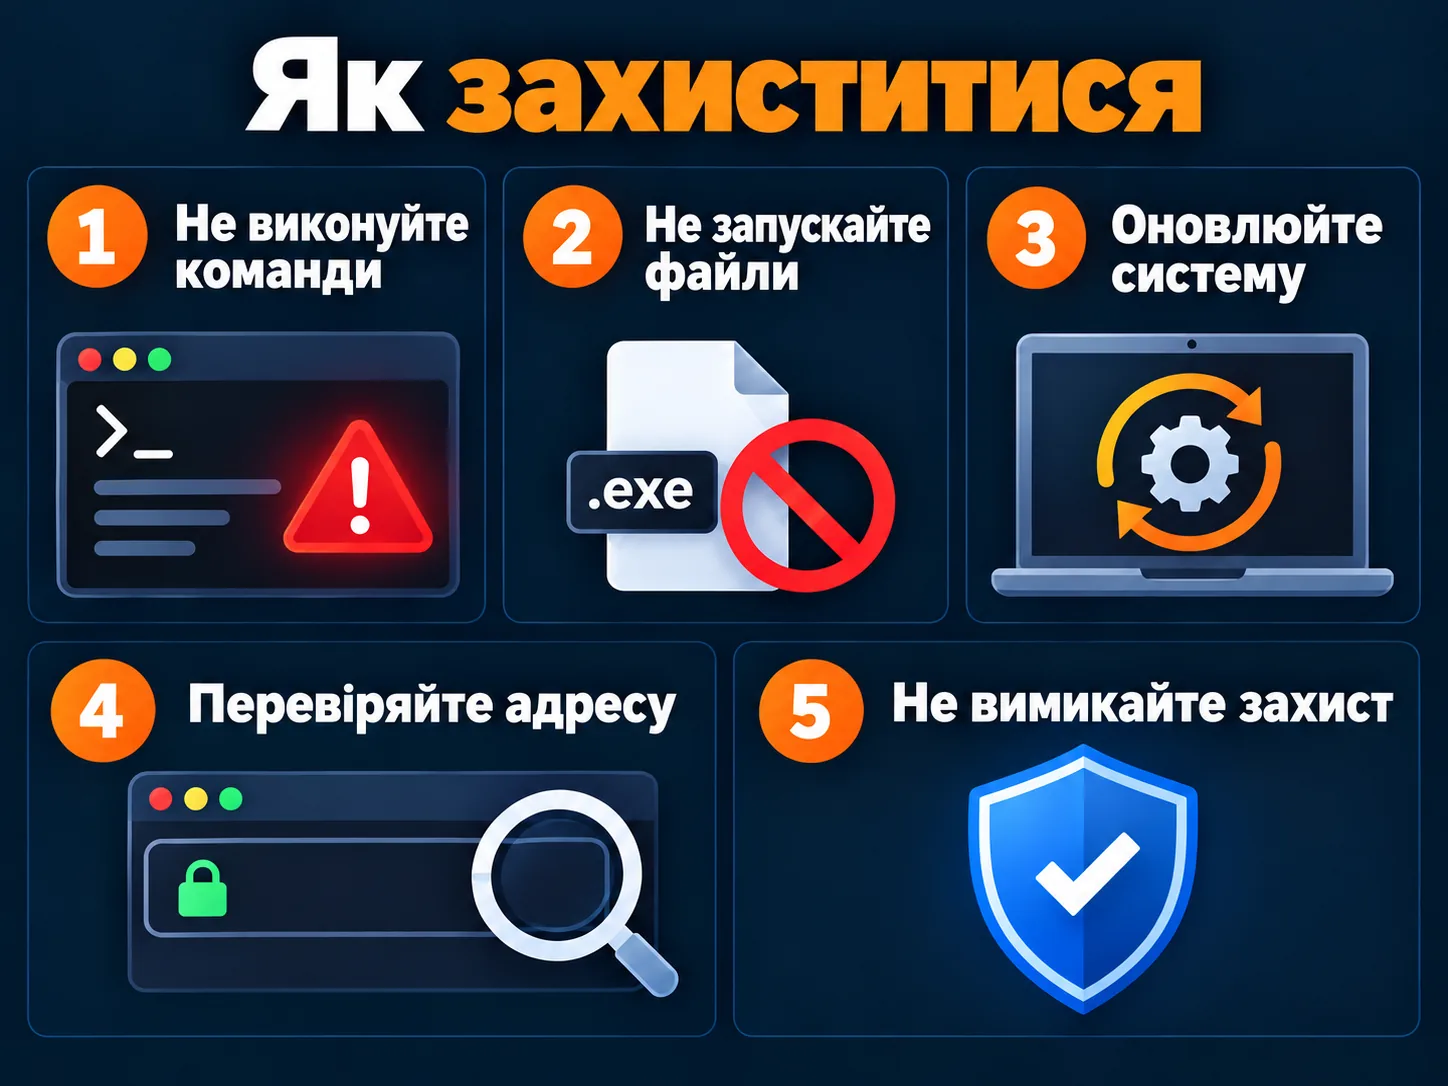
- Не виконуйте команди з CAPTCHA. Справжня перевірка не потребує Terminal, PowerShell або Windows Run.
- Не відкривайте несподівано завантажені файли. Особливо якщо сайт називає їх частиною «перевірки».
- Оновлюйте систему й браузер. Це закриває відомі вразливості та покращує вбудований захист.
- Перевіряйте адресу та контекст. Але пам’ятайте: навіть знайомий сайт може бути тимчасово зламаним.
- Не вимикайте вбудований захист. SmartScreen, антивірус, Gatekeeper і попередження браузера мають залишатися активними.
Що робити, якщо вже натиснули або запустили?
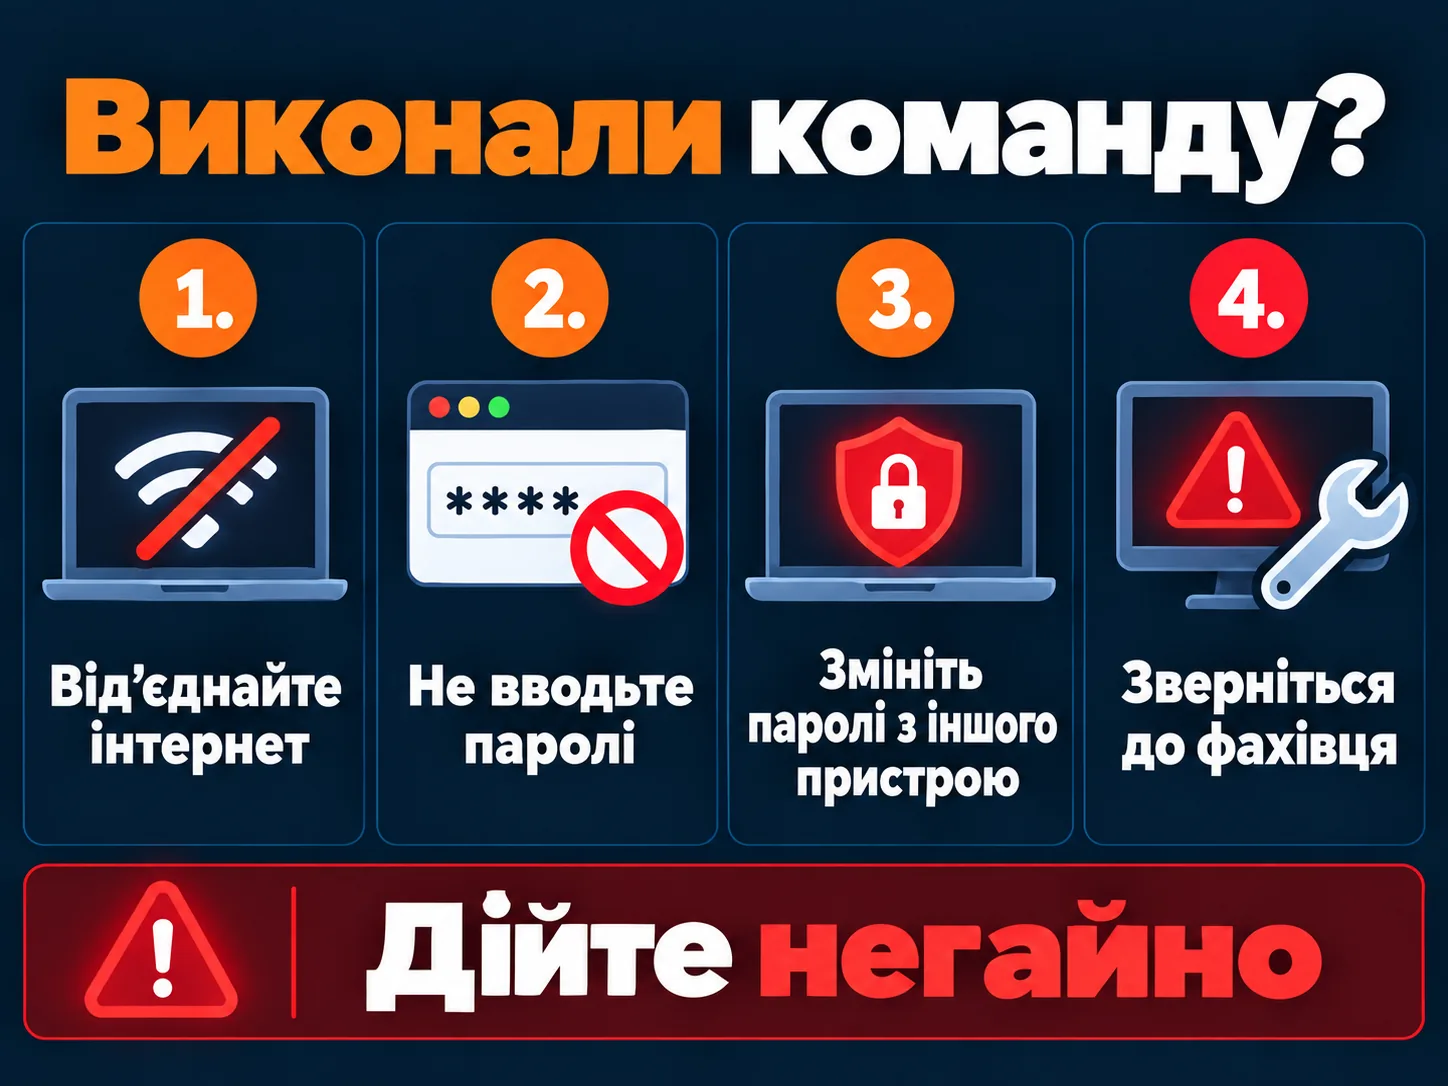
Якщо ви лише натиснули прапорець, але не відкривали системну програму, не вставляли команду й не запускали файл, закрийте вкладку. За потреби скопіюйте будь-який безпечний короткий текст, щоб замінити вміст буфера обміну. Саме натискання ще не підтверджує зараження.
Якщо ви виконали команду або запустили запропонований файл:
- Негайно від’єднайте пристрій від Wi-Fi, Ethernet і мобільної мережі.
- Не вводьте на ньому нові паролі й не відкривайте банківські або робочі облікові записи.
- Повідомте відповідального за кібербезпеку, системного адміністратора або надійного фахівця.
- З іншого, безпечного пристрою змініть потенційно скомпрометовані паролі, насамперед пошту, робочі сервіси й менеджер паролів.
- Завершіть активні сесії, перевірте правила пересилання пошти та виконайте професійну перевірку або відновлення системи.
Для робочого пристрою не експериментуйте самостійно. Швидка ізоляція й повідомлення ІТ-команди важливіші за спроби навмання видалити окремий файл. Збережіть назву сайту та приблизний час події, але не відкривайте підозрілу сторінку повторно.
Першоджерела
- CERT-UA: UAC-0277 — ClickFix на скомпрометованих вебсайтах для поширення LUNEXSTEALER, 30.09.2026.
- Cloudflare: як працюють віджети Turnstile та офіційний матеріал про їхній вигляд.
- Microsoft Security: TerminalFix із підробленою Cloudflare CAPTCHA.
- Microsoft Security: огляд техніки ClickFix.
- Arctic Wolf Labs: дослідження кампанії проти українських сайтів.